
Blaster
Gusano informático que se propagó por equipos con Windows en agosto de 2003, aprovechando un fallo ya conocido y con parche disponible.
- Año
- 2003
- Sección
- Informática
Historia
Blaster es un gusano informático, es decir, un programa malicioso capaz de copiarse solo y saltar de un ordenador a otro sin que nadie lo abra a mano. Importa porque explotó una vulnerabilidad que Microsoft ya había corregido un mes antes, y mostró con rapidez hasta qué punto una amenaza puede extenderse cuando muchos equipos no están actualizados.
Antes de Blaster, el servicio DCOM, un mecanismo que permite a programas de un equipo pedir tareas a otro a través de la red, ya tenía fallos conocidos. En julio de 2003 Microsoft publicó un parche para corregir un desbordamiento de búfer, un error por el que un programa escribe más datos de los que caben en una zona de memoria y puede acabar ejecutando código ajeno. Los organismos de seguridad recomendaron bloquear determinados puertos de red, pero muchos sistemas seguían sin actualizar cuando apareció el gusano.
La versión original llegó a Internet el 11 de agosto de 2003. Su autor nunca fue identificado. Según documentos judiciales, el código se habría elaborado a partir del análisis del propio parche de Microsoft, y el fallo lo había localizado un grupo de investigación polaco. El gusano buscaba direcciones IP al azar y se enviaba a ellas sin necesidad de que el usuario abriera ningún archivo adjunto. Dentro de una red de empresa o universidad se propagaba aún más deprisa, porque los cortafuegos solían no bloquear el tráfico interno por ese puerto.
El número de equipos infectados creció de forma notable hasta el 13 de agosto. Para arrancar en cada inicio de Windows, el gusano creaba una entrada en el registro del sistema, la base de datos de configuración de Windows. Cuando el servicio RPC se bloqueaba por la infección, Windows mostraba un aviso de reinicio que solía aparecer minutos después de encender el equipo, y para muchos usuarios fue la primera señal de que estaban infectados.
La respuesta combinó varias medidas. Los proveedores de Internet filtraron el tráfico malicioso, y la gran cobertura pública sobre el gusano ayudó a que la gente instalara el parche. Microsoft cerró temporalmente el sitio windowsupdate.com, objetivo de un ataque de denegación de servicio programado. Ese ataque tuvo poco efecto, porque el dominio solo redirigía al sitio real. Según las cifras citadas, se alcanzaron unos 423.000 equipos infectados el 15 de agosto.
En 2003 fue detenido Jeffrey Lee Parson, de 18 años y vecino de Hopkins, Minnesota, acusado de crear la variante B. Admitió su responsabilidad y en enero de 2005 fue condenado a 18 meses de prisión. La autoría de la variante original sigue sin conocerse.
Blaster sigue siendo un ejemplo de que un parche disponible no basta si no se instala. Hoy la actualización periódica de los sistemas y el cierre de puertos innecesarios son prácticas habituales, y el caso se estudia como muestra de cómo un fallo conocido puede convertirse en una epidemia en pocos días.
Cronología
- 2003En julio Microsoft publica un parche para el fallo del servicio DCOM.
- 2003El 11 de agosto aparece en Internet la versión original del gusano.
- 2003El 15 de agosto se registran unos 423.000 equipos infectados.
- 2003El 16 de agosto el ataque contra windowsupdate.com tiene poco efecto por la redirección.
- 2004En enero Microsoft publica una herramienta para eliminar el gusano y sus variantes.
- 2005En enero Jeffrey Lee Parson es condenado a 18 meses de prisión.
Curiosidades y anécdotas
Un mensaje de amor
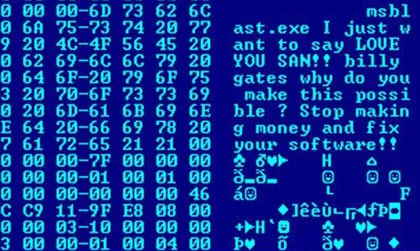
El código contiene la frase « I just want to say LOVE YOU SAN!! », que dio al gusano el apodo de Lovsan o LoveSan.
Un reproche a Bill Gates
Otro mensaje del código se dirige a Bill Gates, cofundador de Microsoft, y le pide que deje de hacer dinero y corrija su software.